
Indice dell'articolo
Adottare l’intelligenza artificiale in una PMI non è solo una scelta di prodotto: è una scelta di governance. Prima di collegare un modello ai dati aziendali servono risposte chiare su tre piani, GDPR, AI Act e sovranità del dato. In questa guida noi di MSP In Cloud proponiamo un metodo essenziale per valutarli insieme, senza trasformare un progetto utile in un problema di conformità.
GDPR, AI Act e sovranità del dato: tre piani da valutare insieme
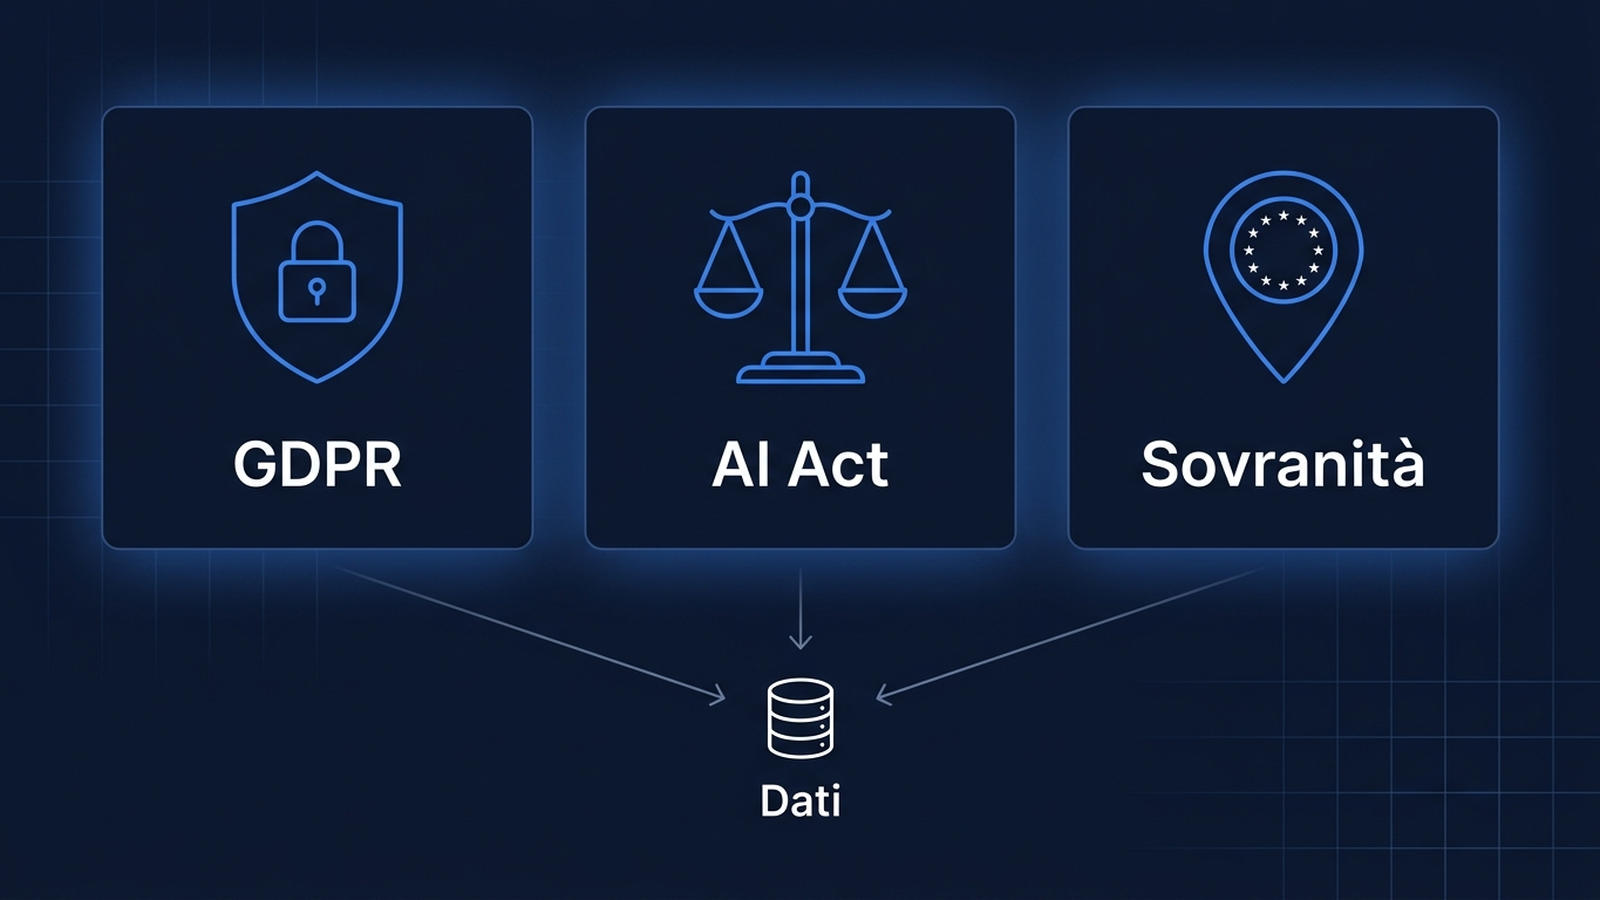
I tre piani rispondono a domande diverse. Il GDPR disciplina la protezione dei dati personali. L’AI Act definisce il quadro europeo per l’uso e la governance dei sistemi di intelligenza artificiale. La sovranità del dato riguarda il controllo: sapere dove vengono elaborati i dati, chi amministra l’infrastruttura, quanto è facile cambiare fornitore.
Possono riguardare gli stessi sistemi, ma non sono sinonimi. E la dicitura “server in Europa” su una pagina commerciale non basta a coprirli tutti e tre.
| Piano | Domanda pratica per la PMI |
|---|---|
| GDPR | Quali dati personali vengono trattati e con quali garanzie? |
| AI Act | Come deve essere governato l’utilizzo del sistema AI? |
| Sovranità del dato | Chi controlla dati, infrastruttura e accessi? |
| Continuità operativa | Cosa succede se il fornitore cambia condizioni o non è disponibile? |
| Vendor lock-in | Quanto è difficile spostare dati e processi verso un’alternativa? |
Dove vengono elaborati i dati (e chi controlla il servizio)
Per valutare un servizio AI conviene separare tre aspetti: dove sono ospitati i dati, dove vengono elaborati, chi controlla l’infrastruttura e il servizio.
Un fornitore extraeuropeo può usare un datacenter europeo: la localizzazione aiuta, ma da sola non garantisce la sovranità. Restano da verificare la giurisdizione a cui il fornitore è soggetto, chi ha accessi amministrativi ai sistemi, se le richieste inviate al modello vengono conservate o usate per migliorare il servizio, e se i dati si possono esportare e cancellare.
La regola pratica: se un dato è importante per il business, valuta anche chi controlla il servizio che lo conserva o lo elabora, non solo il Paese in cui si trovano i server.
Come introdurre l’AI in azienda: quattro passaggi
Nei progetti che seguiamo, il metodo che funziona parte dal processo da migliorare, non dal catalogo dei modelli.
1. Scegli un caso d’uso circoscritto
Un’attività concreta e misurabile: supporto agli operatori, ricerca nella documentazione interna, automazione di attività ripetitive. Il primo progetto non deve coinvolgere tutti i dati aziendali: un perimetro limitato rende verificabili risultati, accessi e problemi.
2. Classifica i dati prima di collegarli al modello
Separa almeno dati pubblici, interni, riservati, personali e segreti tecnici. Non inserire dati in un servizio solo perché il campo di testo lo consente.
3. Definisci chi può usare cosa
Stabilisci quali utenti accedono al sistema, con quali dati, quali output richiedono una revisione umana e chi è responsabile dei controlli. Diventa cruciale quando l’AI entra in processi condivisi tra reparti o clienti.
4. Valuta il fornitore oltre il prezzo
Conta la gestione dei dati, la trasparenza sull’infrastruttura, la possibilità di esportare dati e configurazioni, la dipendenza da API proprietarie. Un servizio economico diventa costoso se è difficile uscirne.
Sul “dove elaborare” non c’è una risposta unica, e diciamolo con onestà: per dati poco sensibili può bastare un servizio esterno ben regolato; per processi delicati sono più adatti un ambiente dedicato, un modello eseguito localmente o un’architettura ibrida che limiti l’esposizione dei dati.
La checklist essenziale prima della produzione
Prima di mettere l’AI in produzione, una PMI dovrebbe saper rispondere a queste domande:
- Quale processo coinvolge e quale risultato ci aspettiamo?
- Quali dati entrano nel sistema? Ci sono dati personali o riservati?
- Dove vengono archiviati ed elaborati i dati?
- Chi gestisce il servizio e chi può accedere ai dati?
- Il fornitore conserva le richieste o le usa per altri scopi?
- In quali casi serve un controllo umano sugli output?
- Come si esportano i dati e qual è l’alternativa se il fornitore non è più disponibile?
Se alcune risposte restano incerte, il progetto non è pronto per la produzione. Non va abbandonato: va riportato nella fase giusta di valutazione, test e definizione dei controlli.
Conclusione
L’AI può portare valore anche nelle PMI, ma non è una semplice funzione aggiuntiva del software esistente. GDPR, AI Act e sovranità del dato servono a impostare le domande giuste: quali dati usiamo, chi controlla il servizio, dove avviene l’elaborazione, quanto dipendiamo dal fornitore.
La vera differenza non è tra usare l’AI o non usarla. È tra un’adozione rapida ma difficile da controllare e un progetto che mantiene visibilità su dati, accessi e continuità operativa. La sovranità del dato non è una frase da brochure: va verificata nel funzionamento concreto del servizio.
Che cosa significa davvero usare l’AI in modo sovrano per una PMI?
Significa mantenere controllo su dati, infrastrutture, fornitori e regole applicabili, non soltanto scegliere un data center europeo. Vanno verificati dove vengono trattati i dati, chi può accedervi, quali subfornitori intervengono e quale legge governa il servizio.
Se i dati restano in Europa, il GDPR è automaticamente rispettato?
No. La localizzazione europea è utile, ma non basta a dimostrare la conformità al GDPR. Occorre definire finalità e basi giuridiche, limitare i dati inviati al modello, valutare i fornitori, gestire gli accessi e applicare misure di sicurezza adeguate.
Il CLOUD Act può riguardare dati conservati in un cloud europeo?
La posizione geografica del server non è l’unico elemento da considerare. Se il fornitore è soggetto a una giurisdizione esterna, possono esistere obblighi legali che incidono sull’accesso ai dati. Per questo vanno analizzati proprietà, controllo societario, subfornitori e legge applicabile, oltre alle garanzie contrattuali e tecniche.
Che cosa deve fare una PMI per prepararsi all’AI Act?
Il primo passo è censire gli usi dell’AI e classificarne i rischi, distinguendo strumenti sperimentali, applicazioni interne e sistemi che incidono su persone o decisioni. Servono poi regole d’uso, responsabilità definite, formazione, documentazione e supervisione umana, coordinate con GDPR e sicurezza informatica.
È meglio un modello europeo rispetto a uno dei grandi fornitori internazionali?
Non esiste una risposta valida per ogni azienda. Un modello europeo o installabile localmente può offrire maggiore controllo su dati e dipendenze; un grande servizio internazionale può avere funzionalità e prestazioni più mature. La scelta va basata su rischio, requisiti del trattamento, qualità necessaria, costi e possibilità di uscita dal fornitore.
Se vuoi usare modelli AI con elaborazione su infrastruttura europea senza rifare la tua architettura, il nostro AI Gateway EU offre API OpenAI-compatibili EU-sovrane a 4,90 €/mese, con credito condiviso e controllo dei consumi dal pannello.